
Imposta ruoli precisi basati sul principio del privilegio minimo: amministratore, manager, sala, cucina e cassa, ciascuno con accessi limitati a ciò che serve davvero per lavorare. Attiva il logging delle attività, richiedi credenziali individuali per ogni membro dello staff e verifica periodicamente chi può fare cosa. Questo approccio riduce gli errori operativi e ti avvicina ai requisiti di sicurezza richiesti dai circuiti di pagamento.
In breve:
- Prima dell’avvio, verifica con utenti di prova annulli, rimborsi parziali, conti divisi e chiusura di cassa, quindi simula un turno completo.
- Parti dai cinque ruoli base e personalizza i permessi soltanto dopo almeno due settimane di attività osservata, evitando configurazioni troppo granulari.
- Il PCI Security Standards Council indica il controllo degli accessi e la registrazione delle attività tra i requisiti tecnici per proteggere i dati delle carte.
- Rivedi i permessi ogni trimestre e revoca gli accessi quando una persona lascia il locale o cambia mansione; i rapporti aiutano a individuare annulli ricorrenti.
Indice
- Checklist rapida: da dove partire per configurare ruoli e permessi
- Template di permessi consigliati per ruolo
- Best practice di sicurezza e conformità ai pagamenti
- Implementazione passo passo: dalla preparazione al test
- Formazione del personale e controllo nel tempo
- Esperienza pratica: come strutturare i ruoli senza complicare il lavoro
- Perché i permessi ben gestiti proteggono anche i margini
- Come RistoManager semplifica la gestione di ruoli e permessi
- Domande frequenti
- Fonti
Checklist rapida: da dove partire per configurare ruoli e permessi
Prima di toccare le impostazioni del software, serve un quadro chiaro di chi lavora nel locale e di cosa deve effettivamente fare sul sistema. Saltare questo passaggio è l’errore più comune: si copiano permessi da un altro locale o si lascia tutto aperto “per comodità”, e i problemi arrivano puntuali al primo turno scoperto.
Segui questa sequenza per costruire una base solida:
- Crea un account individuale per ogni persona dello staff, mai credenziali condivise tra più camerieri o turni.
- Mappa le responsabilità reali di ogni ruolo e traducile in permessi specifici sul POS, non in categorie generiche.
- Attiva password robuste e, dove il sistema lo consente, l’autenticazione a due fattori per i ruoli con accesso a cassa e impostazioni.
- Abilita il logging delle attività e assicurati che i log vengano conservati per un periodo sufficiente a coprire eventuali verifiche.
- Testa i flussi critici (annullo ordine, rimborso, chiusura cassa) con un utente di prova prima di mettere tutto in produzione.
Questo ordine non è casuale: senza una mappatura dei ruoli, qualsiasi configurazione di permessi diventa un elenco arbitrario di checkbox. Con una mappa chiara, invece, trasformi ogni ruolo in un pacchetto di permessi coerente con le mansioni reali del locale, dal cameriere che prende comande al manager che autorizza rimborsi.
Template di permessi consigliati per ruolo
Un template di partenza evita di reinventare la configurazione per ogni nuovo locale. Questi pacchetti di permessi coprono i cinque ruoli più comuni in un ristorante e possono essere adattati alle esigenze specifiche della tua struttura.
- Amministratore: accesso completo a impostazioni di sistema, gestione utenti, integrazioni con fornitori esterni e configurazione del registratore telematico.
- Manager: visualizzazione report di vendita e margini, gestione turni del personale, approvazione di rimborsi e annulli oltre una soglia definita.
- Cameriere (sala): apertura e modifica comande, invio ordini in cucina, modifiche limitate ai piatti già inviati solo entro pochi minuti dall’invio.
- Cucina: visualizzazione delle comande in arrivo e aggiornamento dello stato di preparazione, senza accesso a prezzi, incassi o report.
- Cassiere: incasso pagamenti, emissione di scontrini e fatture elettroniche, chiusura di cassa a fine turno, rimborsi solo fino a un importo soglia con tracciamento.
La logica comune è semplice: ogni ruolo vede e modifica solo ciò che gli serve per lavorare. Un cameriere che può annullare comande senza limiti, o un cuoco che vede gli incassi del giorno, non sono eccezioni innocue ma porte aperte a errori e, nei casi peggiori, a frodi interne.
Un consiglio: parti da questi cinque template e personalizzali solo dopo aver osservato almeno due settimane di operatività reale, non prima.
Best practice di sicurezza e conformità ai pagamenti
La gestione dei permessi non è solo una questione di ordine interno: tocca direttamente la sicurezza dei dati di pagamento che transitano sul tuo POS. Alcune pratiche fanno la differenza tra un sistema robusto e uno vulnerabile.
- Applica il privilegio minimo e la separazione dei compiti: chi autorizza un rimborso non dovrebbe essere la stessa persona che lo esegue senza controllo.
- Richiedi password individuali complesse e, dove disponibile, l’autenticazione a due fattori per i ruoli con accesso a impostazioni o cassa.
- Attiva il logging di ogni operazione sensibile (annulli, rimborsi, modifiche prezzo) e conserva i log per un periodo che copra eventuali controlli.
- Rivedi periodicamente i permessi assegnati, specialmente dopo cambi di ruolo o uscite dal personale.
- Gestisci le eccezioni in modo tracciato, mai con accessi temporanei che restano attivi oltre la necessità.
Il controllo degli accessi e il logging delle attività sono tra i requisiti tecnici indicati dal PCI Security Standards Council per proteggere i dati delle carte di pagamento: un sistema POS che gestisce transazioni con carta deve poter dimostrare chi ha fatto cosa, e quando. La separazione dei compiti e il privilegio minimo sono principi riconosciuti dallo stesso ente per ridurre errori e frodi nelle operazioni di vendita, e vale la pena verificare prima dell’apertura del locale come il tuo POS gestisce questi aspetti: trovi indicazioni pratiche nella nostra guida alla compliance PCI per ristoranti.
Implementazione passo passo: dalla preparazione al test
Mettere in pratica una configurazione di permessi richiede un percorso ordinato, non una serie di modifiche improvvisate durante il servizio. Questi passaggi funzionano per locali di qualsiasi dimensione, da una pizzeria con tre dipendenti a un ristorante con turni multipli.
- Fai l’inventario del personale e mappa ogni persona al ruolo che svolge davvero, non a quello scritto sul contratto.
- Configura i ruoli sul POS seguendo i template della sezione precedente, adattandoli alle specificità del locale.
- Crea utenti di prova e verifica che ogni ruolo possa fare solo le operazioni previste, inclusi i casi limite come rimborsi parziali o conti divisi.
- Imposta alert per le operazioni sensibili, come annulli ripetuti o rimborsi sopra una certa soglia, così da intercettare anomalie in tempo reale.
- Documenta le procedure e integra la formazione sui permessi nel processo di onboarding dei nuovi assunti.
- Esegui una simulazione completa di un turno di lavoro prima di andare in produzione, verificando comande, cucina, cassa e chiusura.
La configurazione tecnica di cassa e stampe si trova nella guida alla configurazione dei registratori, mentre i flussi di comanda da testare con gli utenti di prova sono descritti nella guida alla gestione comande in cassa veloce.
Prima di chiudere questa fase, verifica questi punti:
| Verifica | Obiettivo |
|---|---|
| Account individuali creati | Nessuna credenziale condivisa tra turni |
| Permessi testati con utente di prova | Ogni ruolo esegue solo le operazioni previste |
| Alert configurati | Operazioni sensibili segnalate in tempo reale |
| Procedure documentate | Nuovi assunti formati senza improvvisazione |
Un sistema testato prima dell’apertura evita che i problemi emergano durante il servizio, quando correggerli costa tempo e clienti insoddisfatti.
Formazione del personale e controllo nel tempo
Configurare i permessi è solo metà del lavoro: senza formazione, lo staff trova sempre un modo per aggirare le regole se non le capisce. L’onboarding dei nuovi assunti dovrebbe includere una sessione pratica sul POS, non solo una spiegazione teorica dei ruoli.
- Forma ogni nuovo assunto sull’uso del proprio ruolo specifico, mostrando cosa può e non può fare sul sistema.
- Metti per iscritto una politica chiara contro la condivisione di credenziali e password, con conseguenze definite in caso di violazione.
- Stabilisci un processo rapido per revocare gli accessi quando qualcuno lascia il locale o cambia mansione.
- Usa i report di sistema per individuare anomalie ricorrenti, come annulli frequenti sullo stesso turno.
- Coinvolgi il management in una revisione trimestrale dei permessi assegnati, non solo in occasione di problemi.
Le pratiche di protezione dei dati e le policy operative su cui costruire questa routine sono approfondite nel nostro articolo su come proteggere i dati del software ristorante.
Esperienza pratica: come strutturare i ruoli senza complicare il lavoro
Nell’affiancare i ristoratori che adottano RistoManager, l’errore più frequente che osserviamo è partire con permessi troppo granulari: un sistema con dieci livelli di accesso diversi finisce per essere ignorato, e lo staff trova scorciatoie che vanificano la sicurezza. Funziona meglio iniziare dai cinque ruoli base descritti sopra e stringere i permessi solo dove emerge un problema concreto.
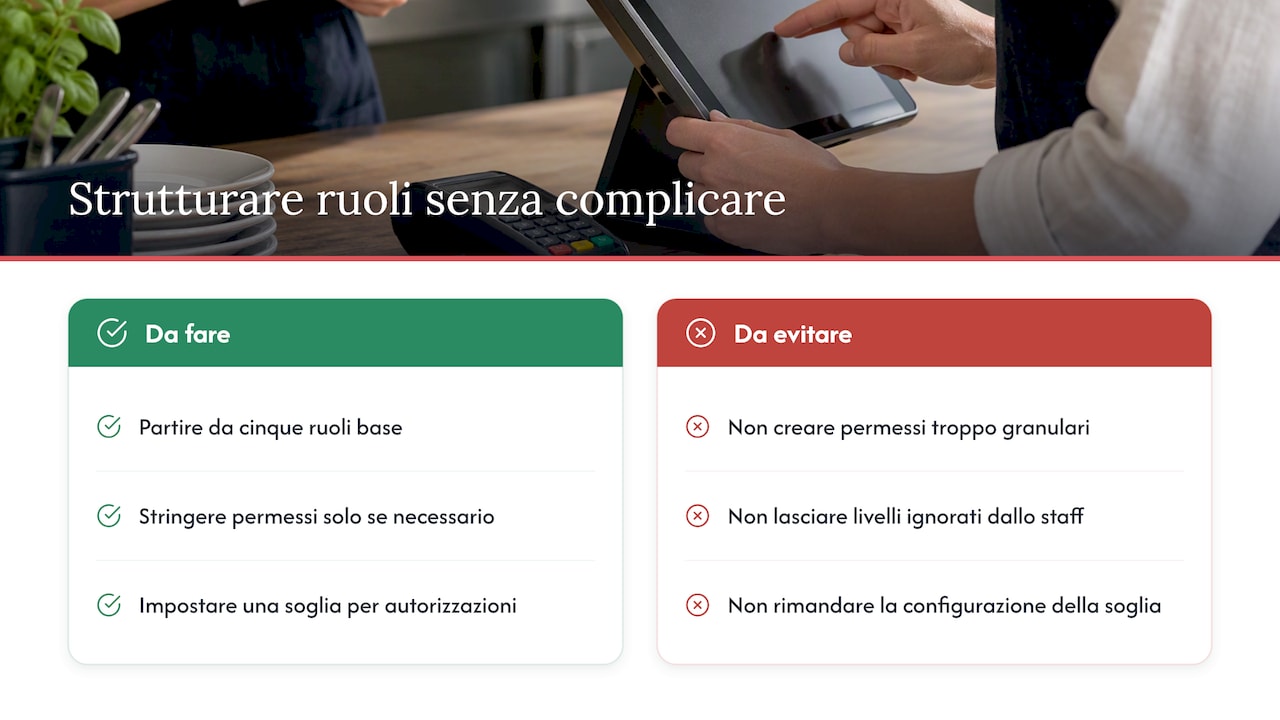
Impostare una soglia oltre la quale serve un’autorizzazione aggiuntiva richiede pochi minuti di configurazione e riduce sensibilmente questo rischio.
La gestione tavoli e comande, punto di partenza per molti di questi flussi, è descritta nella guida alla gestione tavoli.
— Stefano
Perché i permessi ben gestiti proteggono anche i margini
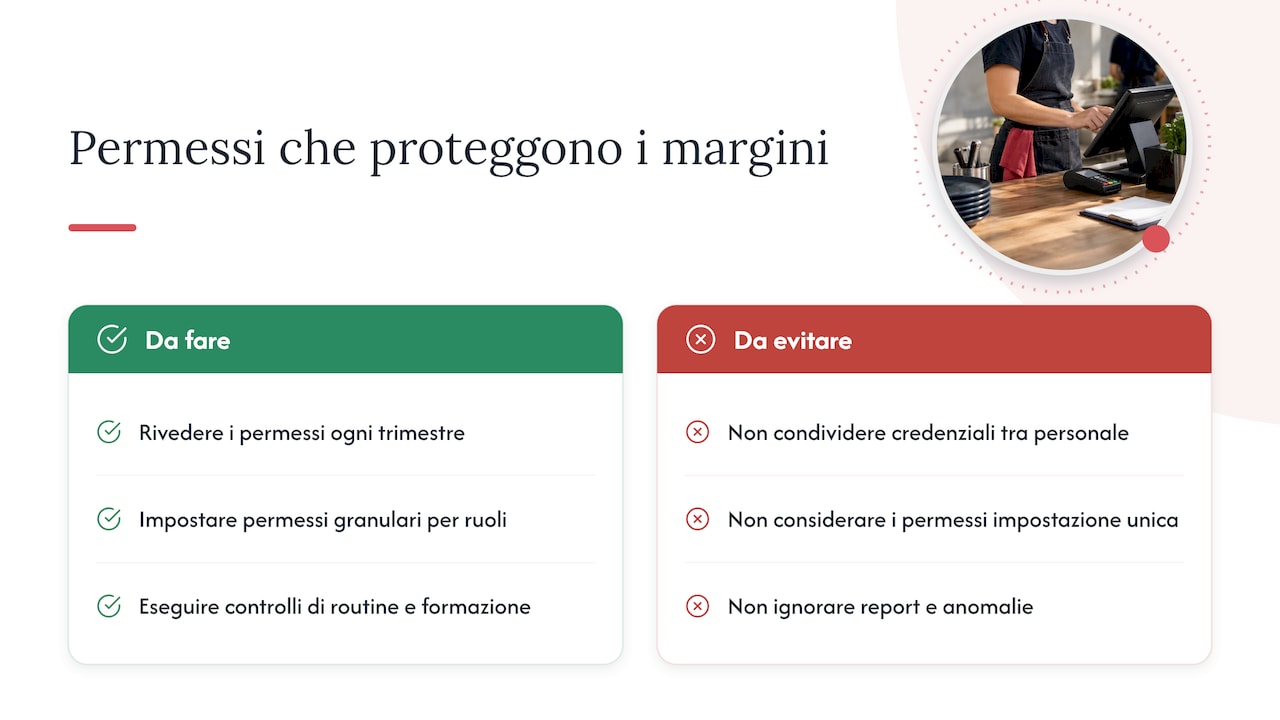
Un sistema di permessi mal configurato non è solo un rischio di sicurezza: è una perdita silenziosa sui margini. Rimborsi non tracciati, annulli non giustificati, accessi a report riservati da parte di chi non dovrebbe vederli: ogni falla si traduce in soldi che escono dal registratore senza una spiegazione chiara.
La tecnologia da sola non basta. Un POS con permessi granulari non serve a nulla se il personale continua a condividere credenziali per comodità o se il manager non rivede mai i report. La cultura operativa, fatta di controlli di routine e formazione continua, pesa quanto la configurazione tecnica.
Trattare i permessi come un’attività da rivedere ogni trimestre, non come un’impostazione da fare una volta e dimenticare, è la differenza tra un sistema che protegge davvero il locale e uno che dà solo l’illusione di farlo.
Come RistoManager semplifica la gestione di ruoli e permessi
Strutturare ruoli, permessi e log di attività richiede tempo che spesso manca a chi gestisce un ristorante tra turni e fornitori. Per questo progettiamo RistoManager per rendere la configurazione dei permessi parte naturale dell’impostazione del locale, non un progetto a parte.
- Gestione di ruoli distinti per amministratore, manager, sala, cucina e cassa, con permessi configurabili per ciascuno.
- Guide pratiche integrate per impostare registratori, comande e flussi di cassa senza assistenza esterna.
- Supporto tecnico in italiano via email, telefono o da remoto per chi ha bisogno di una mano nella configurazione iniziale.
Puoi vedere i piani disponibili e avviare una prova gratuita senza carta di credito sulla pagina di acquisto.
Domande frequenti
Cos’è la regola del 30/30/30 per i ristoranti?
Non esiste una definizione univoca e riconosciuta di questa regola nel settore della ristorazione: il termine circola con significati diversi a seconda della fonte. Per la gestione di costi e margini, meglio affidarsi a parametri specifici come food cost, costo del lavoro e costi fissi calcolati sui dati reali del proprio locale.
Qual è il miglior software POS per ristoranti?
La scelta dipende dalle esigenze specifiche del locale: dimensione del team, necessità di gestione magazzino, delivery o menu digitale. Un sistema come RistoManager copre gestione tavoli, cassa, magazzino e permessi utente in un’unica piattaforma, utile per chi cerca una soluzione integrata senza moduli separati.
Qual è il sistema POS più usato nei ristoranti?
Non esiste un dato pubblico univoco e verificabile sulla diffusione relativa dei singoli sistemi POS nel settore della ristorazione, poiché il mercato è frammentato per area geografica e tipo di locale. La scelta più efficace resta quella basata sulle funzionalità necessarie al proprio tipo di attività, non sulla popolarità generica di un prodotto.
Come si configura un sistema POS per ristoranti?
La configurazione parte dalla mappatura dei ruoli del personale, seguita dalla creazione di account individuali e dall’assegnazione di permessi specifici per ciascun ruolo. Dopo aver impostato cassa, stampe in cucina e metodi di pagamento, è buona pratica testare i flussi critici con utenti di prova prima di andare in produzione.
I permessi utente del POS incidono sulla conformità PCI?
Sì, il controllo degli accessi e il logging delle attività fanno parte dei requisiti tecnici indicati dal PCI Security Standards Council per proteggere i dati delle carte di pagamento. Assegnare permessi specifici per ruolo e tracciare le operazioni sensibili è parte integrante di un sistema POS conforme.
Commenti
Nessun commento ancora. Sii il primo a commentare!
Lascia un Commento