
Sì: se il tuo ristorante accetta carte, sei soggetto al PCI DSS, indipendentemente dalle dimensioni del locale o dal numero di transazioni annue. La prima settimana va usata per tre cose: mappa dove passano i dati carta (POS, ordini online, delivery), separa la rete guest da quella del punto cassa e valuta un P2PE o un checkout ospitato per tagliare drasticamente il lavoro di conformità. Il resto, MFA, patching, scansioni trimestrali, viene dopo.
In breve:
- La conformità PCI per i ristoranti riguarda tutti i locali che accettano carte, indipendentemente dalle dimensioni o dal volume di transazioni, con livelli che vanno dal 1 al 4.
- Ridurre la portata dello scope di audit si ottiene limitando i sistemi che gestiscono i dati carta e adottando soluzioni come P2PE e checkout ospitato, minimizzando così i controlli annuali.
- La segregazione della rete Wi-Fi guest da quella del punto cassa e una corretta gestione delle patch e delle scansioni trimestrali sono fondamentali per una buona sicurezza e conformità.
- Per i sistemi di pagamento online, l’utilizzo di checkout ospitati con tokenizzazione limita la responsabilità e semplifica il rispetto degli standard PCI DSS.
- La formazione del personale e l’applicazione di controlli di accesso rigorosi, come MFA, sono requisiti obbligatori e richiedono revisioni e aggiornamenti periodici per mantenere la conformità.
Indice
- Cosa significa PCI compliance for restaurants: scope, livelli merchant e SAQ/AOC/ROC
- Sicurezza del POS: P2PE, tokenizzazione, EMV e gestione degli aggiornamenti
- Online ordering e delivery apps: responsabilità condivisa e riduzione dello scope
- Segmentazione rete, patching, scansioni ASV e monitoraggio operativo
- Controlli di accesso e formazione del personale: policy pratiche in sala e in cucina
- Checklist operativa per ottenere e mantenere la conformità PCI
- Conseguenze della non-conformità e come gestire un data breach
- Come integrare la conformità PCI nel lavoro quotidiano senza fermare il servizio
- Un gestionale pensato anche per semplificare la conformità PCI
- Risorse ufficiali da consultare per la conformità PCI
- Fonti
- Domande frequenti
Cosa significa PCI compliance for restaurants: scope, livelli merchant e SAQ/AOC/ROC
I dati che contano davvero sono due: il Cardholder Data (CHD), cioè numero di carta, nome del titolare e data di scadenza, e il Sensitive Authentication Data (SAD), come CVV e dati della banda magnetica, che non vanno mai conservati dopo l’autorizzazione. Nella pratica quotidiana compaiono su ricevute, terminali POS, schermi di gestione ordini online e talvolta in export contabili poco controllati.
Il volume di transazioni annue con Visa o Mastercard determina il livello merchant, da 1 (oltre 6 milioni di transazioni, con audit on site obbligatorio da un QSA) a 4 (i piccoli locali indipendenti, che di norma compilano un Self-Assessment Questionnaire, il SAQ). Le catene con più sedi finiscono spesso in Livello 1 o 2 e devono produrre un Report on Compliance (ROC) firmato da un Qualified Security Assessor, mentre un ristorante singolo con POS validato compila un SAQ e ottiene un’Attestation of Compliance (AOC) da inviare all’acquirer, cioè la banca o il processore che gestisce i pagamenti.
Prima di scegliere il SAQ giusto, mappa lo scope reale:
- elenca ogni sistema che elabora, trasmette o conserva dati carta: POS, terminali, gateway online, piattaforme delivery;
- verifica se la rete Wi-Fi per i clienti è separata da quella del punto cassa;
- controlla se il fornitore POS o l’app di online ordering gestisce direttamente l’autorizzazione (in tal caso il tuo scope si riduce);
- individua chi tra il personale ha accesso a report o export con dati carta.
Le linee guida specifiche per ristoranti insistono proprio su questo: meno sistemi toccano i dati della carta, meno lavoro di audit dovrai sostenere ogni anno.
Sicurezza del POS: P2PE, tokenizzazione, EMV e gestione degli aggiornamenti
Il point-to-point encryption (P2PE) cifra i dati della carta nel momento stesso in cui vengono letti dal terminale, prima che tocchino qualsiasi altro sistema del locale. Una soluzione P2PE validata dal PCI SSC riduce drasticamente lo scope di audit perché il tuo POS non “vede” mai i dati in chiaro. Attenzione però: non tutte le soluzioni che si dicono “crittografate” sono realmente P2PE validato. Un fornitore che cifra i dati ma gestisce le chiavi in modo non certificato lascia comunque parte della responsabilità sulle spalle del ristorante.
La tokenizzazione sostituisce il numero di carta con un codice univoco senza valore fuori dal sistema del provider, utile soprattutto per pagamenti ricorrenti o prenotazioni con carta salvata. Abbinata a terminali EMV con chip e NFC per il contactless, riduce sensibilmente anche i chargeback legati a frodi con carte contraffatte.
Punti da controllare quando acquisti o rinnovi un contratto POS:
- chiedi esplicitamente se la soluzione è P2PE validata dal PCI SSC, non solo “crittografata”;
- verifica che il fornitore supporti EMV e contactless su tutti i terminali, non solo su quelli principali;
- pianifica un calendario di aggiornamenti firmware, non aspettare che il fornitore lo faccia in modo informale;
- non condividere mai le stesse credenziali di accesso tra più dipendenti o turni.
Un consiglio: Prima di firmare un contratto POS chiedi per scritto quali componenti del sistema fanno la decrittazione delle chiavi: se la risposta è vaga, quello è un segnale che lo scope reale sarà più ampio di quanto ti dicono.
Chi sta valutando un cambio di software POS per ristorazione dovrebbe partire proprio da questa domanda.
Online ordering e delivery apps: responsabilità condivisa e riduzione dello scope
Quando il pagamento online passa attraverso una pagina di checkout ospitata dal fornitore, e i dati della carta non transitano mai sui tuoi server, rientri tipicamente nel SAQ A, il questionario più semplice e con meno controlli tecnici. Se invece gestisci direttamente form di pagamento personalizzati o conservi dati carta per prenotazioni, ricadi nel SAQ D, molto più oneroso in termini di documentazione e controlli.
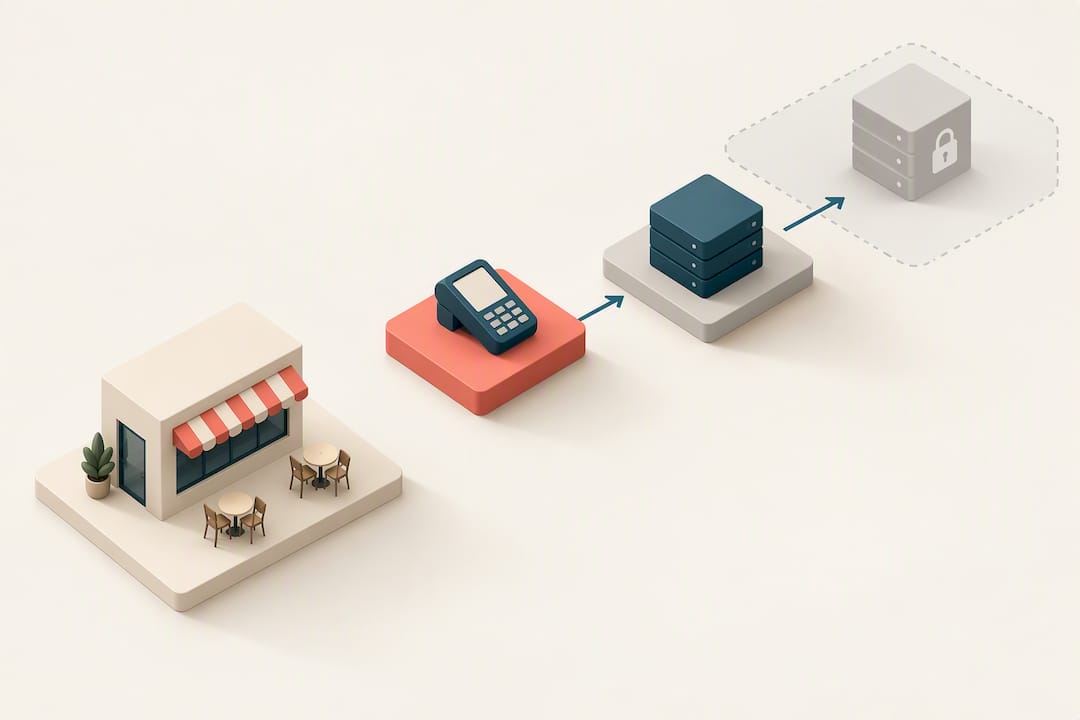
La differenza pratica è enorme: un ristorante che usa un link di pagamento ospitato da un gateway esterno per gli ordini da asporto ha uno scope minimo, mentre una catena che integra un form di pagamento proprietario nel proprio sito deve trattare ogni pagina come parte del suo ambiente dati carta.
Per ogni fornitore di online ordering o delivery, chiedi e conserva:
- l’AOC aggiornata, rinnovata annualmente;
- una dichiarazione scritta su chi gestisce l’autorizzazione e chi conserva i dati;
- conferma che il checkout usi tokenizzazione lato provider, non lato tuo sistema;
- i tempi di notifica in caso di incidente di sicurezza sul loro sistema.
Le guide di settore raccomandano di richiedere sempre l’Attestation of Compliance ai fornitori terzi prima di integrare qualsiasi piattaforma di ordini. Senza quel documento, non hai modo di dimostrare all’acquirer dove finisce la tua responsabilità e dove inizia quella del fornitore.
Segmentazione rete, patching, scansioni ASV e monitoraggio operativo
La rete guest e quella del punto cassa devono essere fisicamente o logicamente separate tramite VLAN e firewall dedicati: senza questa separazione, un cliente connesso al Wi-Fi pubblico può teoricamente raggiungere lo stesso segmento di rete del POS. È il controllo più citato nelle guide specifiche per la sicurezza dei sistemi di pagamento nei ristoranti, e anche il più spesso trascurato nei locali che crescono in fretta.
- Segmenta la rete: crea una VLAN separata per POS e sistemi di pagamento, verifica trimestralmente che la regola del firewall sia ancora attiva.
- Pianifica il patching: applica le patch critiche entro 30 giorni dal rilascio, mantieni un inventario aggiornato di ogni terminale e router.
- Esegui scansioni ASV trimestrali su ogni sistema esposto a internet tramite un Approved Scanning Vendor autorizzato dal PCI SSC.
- Conserva i log per almeno 12 mesi e rivedili almeno una volta al mese per individuare accessi anomali.
PCI DSS v4.0 ha reso alcuni di questi controlli obbligatori con scadenze precise, non più semplici raccomandazioni: patching, scansioni e retention dei log rientrano ora tra i requisiti verificabili in audit.
Controlli di accesso e formazione del personale: policy pratiche in sala e in cucina
Ogni dipendente deve avere un account personale, mai condiviso con i colleghi di turno. Questo permette di revocare l’accesso immediatamente quando qualcuno lascia il lavoro, senza dover cambiare password su ogni terminale del locale. Rivedi i permessi di accesso ogni sei mesi: chi è passato da cameriere a responsabile di sala spesso mantiene privilegi che non gli servono più.
Per gli account amministrativi, l’autenticazione a più fattori (MFA) non è più opzionale con PCI DSS v4.0. Una password robusta da sola non basta per chi accede a impostazioni POS o report finanziari.
- assegna un account unico per ogni dipendente, mai condiviso;
- attiva MFA su tutti gli accessi amministrativi;
- rivedi i permessi ogni sei mesi, non solo al momento dell’assunzione;
- programma una formazione annuale documentata su phishing e gestione dei dati carta.
Un consiglio: Registra sempre la formazione con data, nome del partecipante e argomento trattato: in caso di controllo, è la prova documentale che l’assessore chiederà per prima.
Checklist operativa per ottenere e mantenere la conformità PCI
Passare dalla teoria alla conformità effettiva richiede una sequenza precisa di passaggi, non un elenco di buone intenzioni: leggi come ridurre i tempi dei ticket in cucina per migliorare i flussi operativi.
- Determina il livello merchant in base al volume annuo di transazioni con il tuo acquirer.
- Scegli il SAQ corretto (A, A-EP, B, C o D) in base a come gestisci i pagamenti; se sei Livello 1 o 2, coinvolgi un QSA per il ROC.
- Esegui un gap assessment confrontando la tua infrastruttura attuale con i 12 requisiti PCI DSS.
- Riduci lo scope adottando P2PE validato o un checkout ospitato per ordini online.
- Esegui le scansioni ASV sui sistemi esposti a internet e correggi ogni finding critico entro 30 giorni.
- Documenta tutto: policy di accesso, log di sistema, registri di formazione del personale.
- Compila e firma l’AOC, poi inviala al tuo acquirer entro le scadenze richieste.
- Imposta controlli continui: revisione mensile dei log, patching regolare, verifica trimestrale della segmentazione rete.
| Fase | Attività principale | Responsabile tipico |
|---|---|---|
| Valutazione | Determinare livello merchant e SAQ | Titolare o gestore |
| Riduzione scope | P2PE, checkout ospitato, tokenizzazione | Fornitore POS/IT partner |
| Verifica tecnica | Scansioni ASV, patching, gap assessment | ASV o IT partner |
| Documentazione | Policy, log, formazione, AOC | Gestore con supporto QSA se richiesto |
| Mantenimento | Revisione mensile, audit annuale | Gestore e fornitore POS |
Per chi gestisce più sedi, standardizzare questa sequenza evita che ogni locale segua una procedura diversa, con il rischio di lasciare uno scoperto proprio durante un controllo dell’acquirer.
Conseguenze della non-conformità e come gestire un data breach
Le banche acquirer applicano commissioni mensili di non-conformità che possono variare e in caso di violazione grave possono imporre restrizioni sull’accettazione di carte o rescindere il contratto di processing. Un data breach costa molto più della sola commissione: indagine forense, notifiche obbligatorie ai clienti coinvolti, chargeback in aumento e un danno reputazionale che spesso pesa più di qualsiasi multa.
Se scopri una compromissione, la sequenza operativa è questa:
- isola immediatamente i sistemi coinvolti, disconnettendoli dalla rete se necessario;
- avvisa subito il tuo acquirer e il fornitore POS, seguendo le procedure previste dal contratto;
- avvia la remediation tecnica documentando ogni passaggio;
- raccogli tutte le prove di correzione, utili sia per le autorità che per chiedere la rimozione di eventuali sanzioni una volta risolto il problema.
Come integrare la conformità PCI nel lavoro quotidiano senza fermare il servizio
Standardizzare procedure di apertura, modifica tecnica e onboarding con modelli scritti, uguali per ogni sede, evita che ogni locale interpreti la sicurezza a modo suo. Il fornitore POS e l’IT partner dovrebbero occuparsi della parte tecnica pesante, lasciando al gestore solo la supervisione. Scegliere fin dall’inizio soluzioni che riducono lo scope, come proteggere correttamente i dati del software gestionale, significa meno controlli manuali da ripetere ogni trimestre.
— Stefano
Un gestionale pensato anche per semplificare la conformità PCI
Gestire utenti con account distinti, tenere log delle attività e integrarsi con soluzioni di pagamento tokenizzate non è un lavoro che un ristoratore dovrebbe fare a mano con fogli Excel e password condivise. RistoManager unisce cassa, gestione ordini e reportistica in un’unica piattaforma che lavora sia in locale, per garantire continuità anche senza connessione internet, sia in cloud per il controllo da remoto.
Le funzionalità di gestione utenti con permessi differenziati e la modalità cloud più locale aiutano concretamente a mantenere ordine nei controlli di accesso, uno dei punti più critici di ogni audit PCI. RistoManager include tutte queste funzioni senza moduli extra o costi nascosti, con licenza annuale flessibile e supporto tecnico in italiano. Se gestisci più sedi o vuoi capire come un gestionale possa integrarsi con il tuo attuale sistema di pagamento, visita la pagina dei piani RistoManager per confrontare Standard, Professional e Chiavi in Mano, oppure richiedi una prova gratuita senza carta di credito per valutare la compatibilità con la tua infrastruttura attuale.
Risorse ufficiali da consultare per la conformità PCI
Per gli standard aggiornati, le Quick Reference Guide e i modelli SAQ ufficiali, la fonte primaria resta il PCI Security Standards Council. Per trovare Approved Scanning Vendor e Qualified Security Assessor autorizzati, consulta gli elenchi ufficiali ASV e QSA pubblicati dal PCI SSC, indispensabili prima di affidare scansioni o audit a un fornitore esterno.
Fonti
- PCI Security Standards Council
- SecureTrust — PCI compliance for restaurants: POS, Online Ordering, and Delivery Apps
- Micros Integrated Payment — Restaurant PCI Compliance
- Paysafe — PCI compliance for restaurants: A step-by-step guide
Domande frequenti
Posso occuparmi da solo della conformità PCI?
Sì, se rientri in un livello merchant basso (tipicamente Livello 3 o 4) puoi compilare autonomamente il SAQ appropriato e ottenere l’AOC. Per catene con volumi elevati o requisiti da Livello 1, però, serve quasi sempre l’intervento di un Qualified Security Assessor per il Report on Compliance.
La conformità PCI è obbligatoria per legge?
Non è una legge statale o federale, ma un requisito contrattuale imposto dagli schemi di carte (Visa, Mastercard e altri) attraverso il tuo acquirer. Non rispettarlo comporta commissioni di non conformità e, in caso di breach, restrizioni sull’accettazione di pagamenti con carta.
Quali sono i 12 requisiti PCI DSS?
Coprono aree come firewall e segmentazione rete, protezione dei dati carta memorizzati, crittografia della trasmissione, software antivirus, controlli di accesso, monitoraggio dei log, test di sicurezza periodici e una policy formale di sicurezza delle informazioni. Le linee guida specifiche per ristoranti traducono questi requisiti in azioni concrete per POS, online ordering e reti Wi-Fi.
Devo pagare una commissione per la conformità PCI?
Sì, la maggior parte degli acquirer applica una commissione annuale di conformità PCI, distinta dalle eventuali penali per non conformità. L’importo varia da fornitore a fornitore e va verificato direttamente nel contratto di processing dei pagamenti.
Commenti
Nessun commento ancora. Sii il primo a commentare!
Lascia un Commento